日本無印良品及Nitori系統遭攻擊致顧客資料外洩
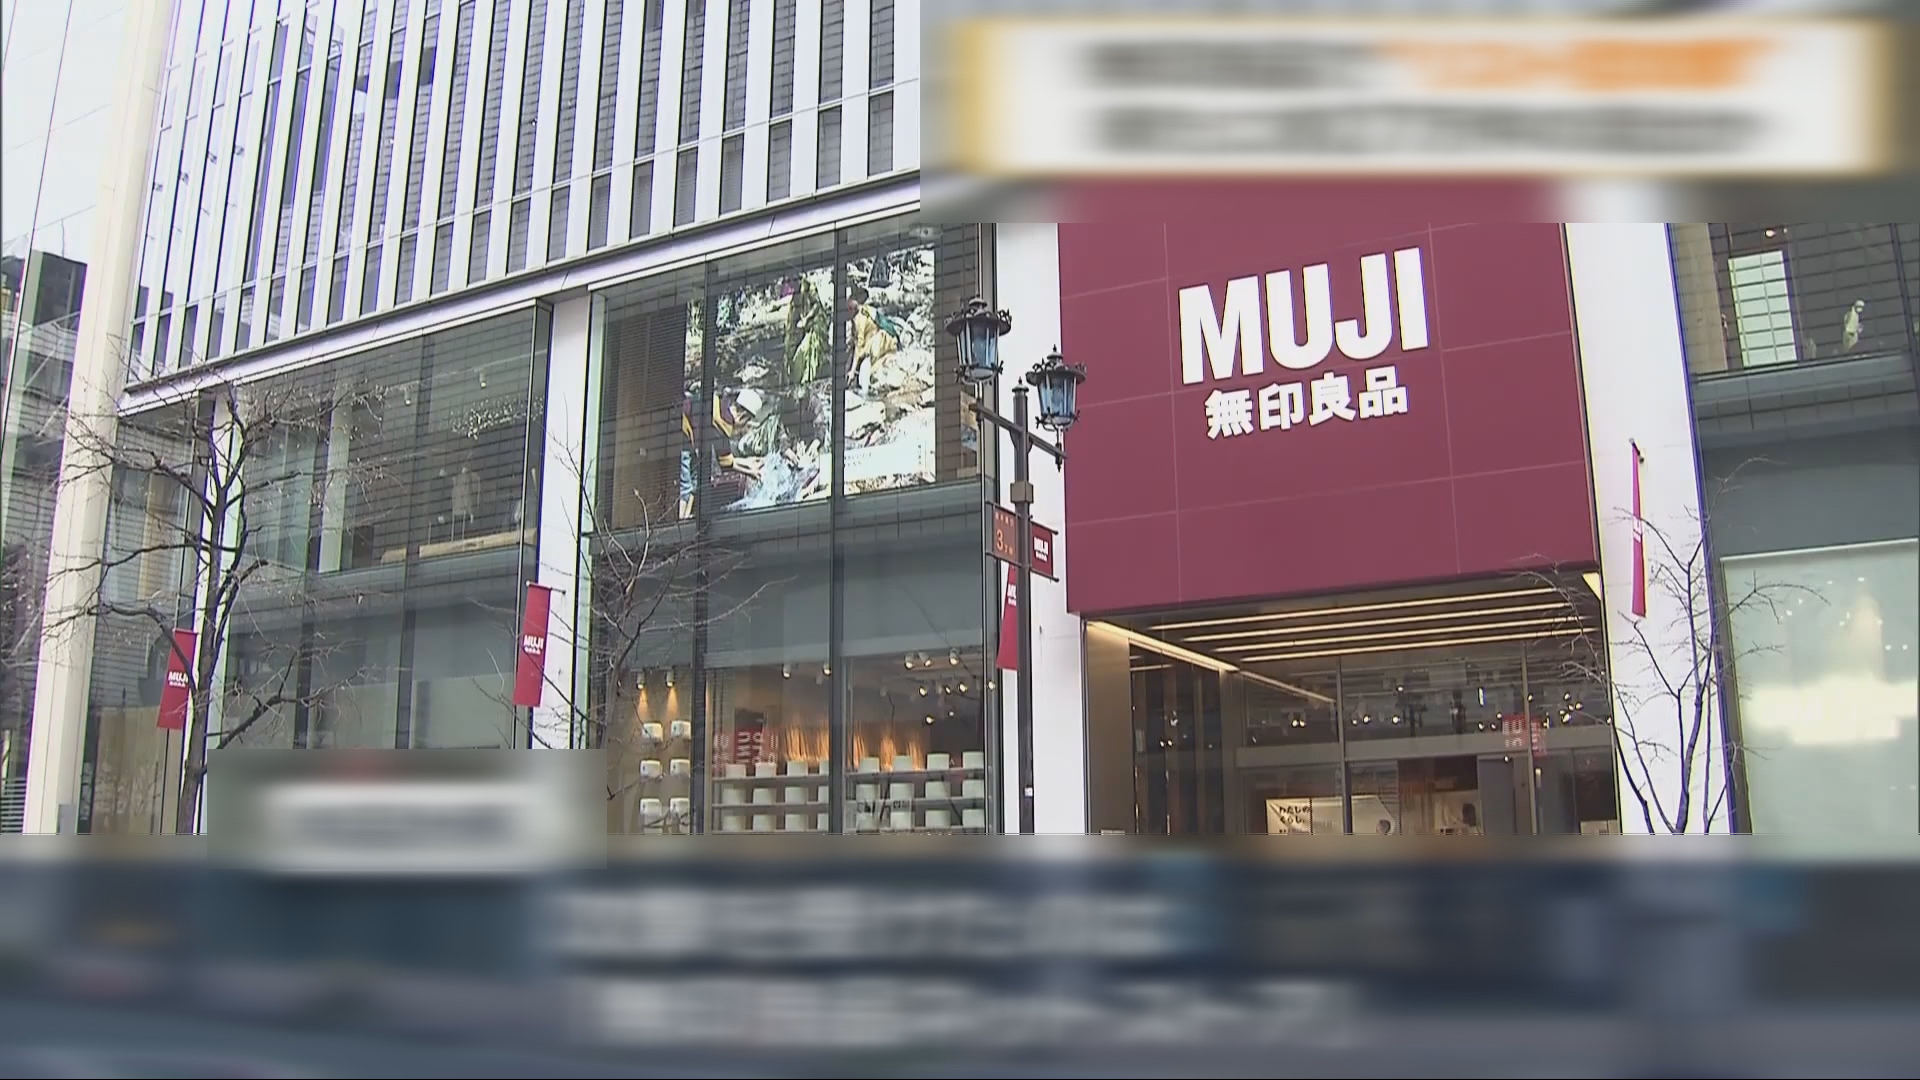
【有線新聞】日本無印良品所屬公司良品計劃表示,網店可能受到又稱「撞庫攻擊」的憑證填充攻擊,攻擊者試圖用非法取得的電郵地址和密碼,登入無印良品網站,可能導致27萬則個人資料外洩,包括顧客姓名、地址、電話號碼、積分等。公司暫時關閉網上商店,加強安全措施。
另外,家具和家居用品零售商Nitori系統亦遭未經授權存取資料,多達逾3700萬則個人資料可能外洩,但相信顧客信用卡資料及登入密碼沒有被洩露。公司致歉,稱會審查防禦和監控系統,並正與外部專家合作調查。